
《胜利女神:妮姬》国际服PC启动器被投毒:正常启动游戏就可能中招
作者:许棠
发行商Level Infinite确认国际服PC启动器脚本文件可能遭第三方篡改,11月4日凌晨推送客户端修复。被改的是官方CDN上的文件,玩家正常启动就可能运行远控木马,目标包括浏览器密码、SSH私钥和加密钱包。官方未公布受影响时间窗。
文/许棠
发行商 Level Infinite 确认,《胜利女神:妮姬》国际服 PC 启动器的脚本文件“可能遭第三方篡改”,已在 11 月 4 日凌晨约 2:30(UTC+9)推送客户端修复,影响范围仍在调查中。
这次叫“供应链投毒”,难防的地方在于:被改的是官方 CDN 上的 JS 文件,走的是启动器的正常加载流程,玩家看不出异样,打开启动器等游戏就等于执行了它。独立研究者 MotherSphere 的报告称,涉事文件 9 月 27 日就被动了手脚,恶意代码再从 insightjs.com 和备用域名拉取后续载荷;BleepingComputer 核对过其中两个文件,确认夹带了混淆过的加载器。
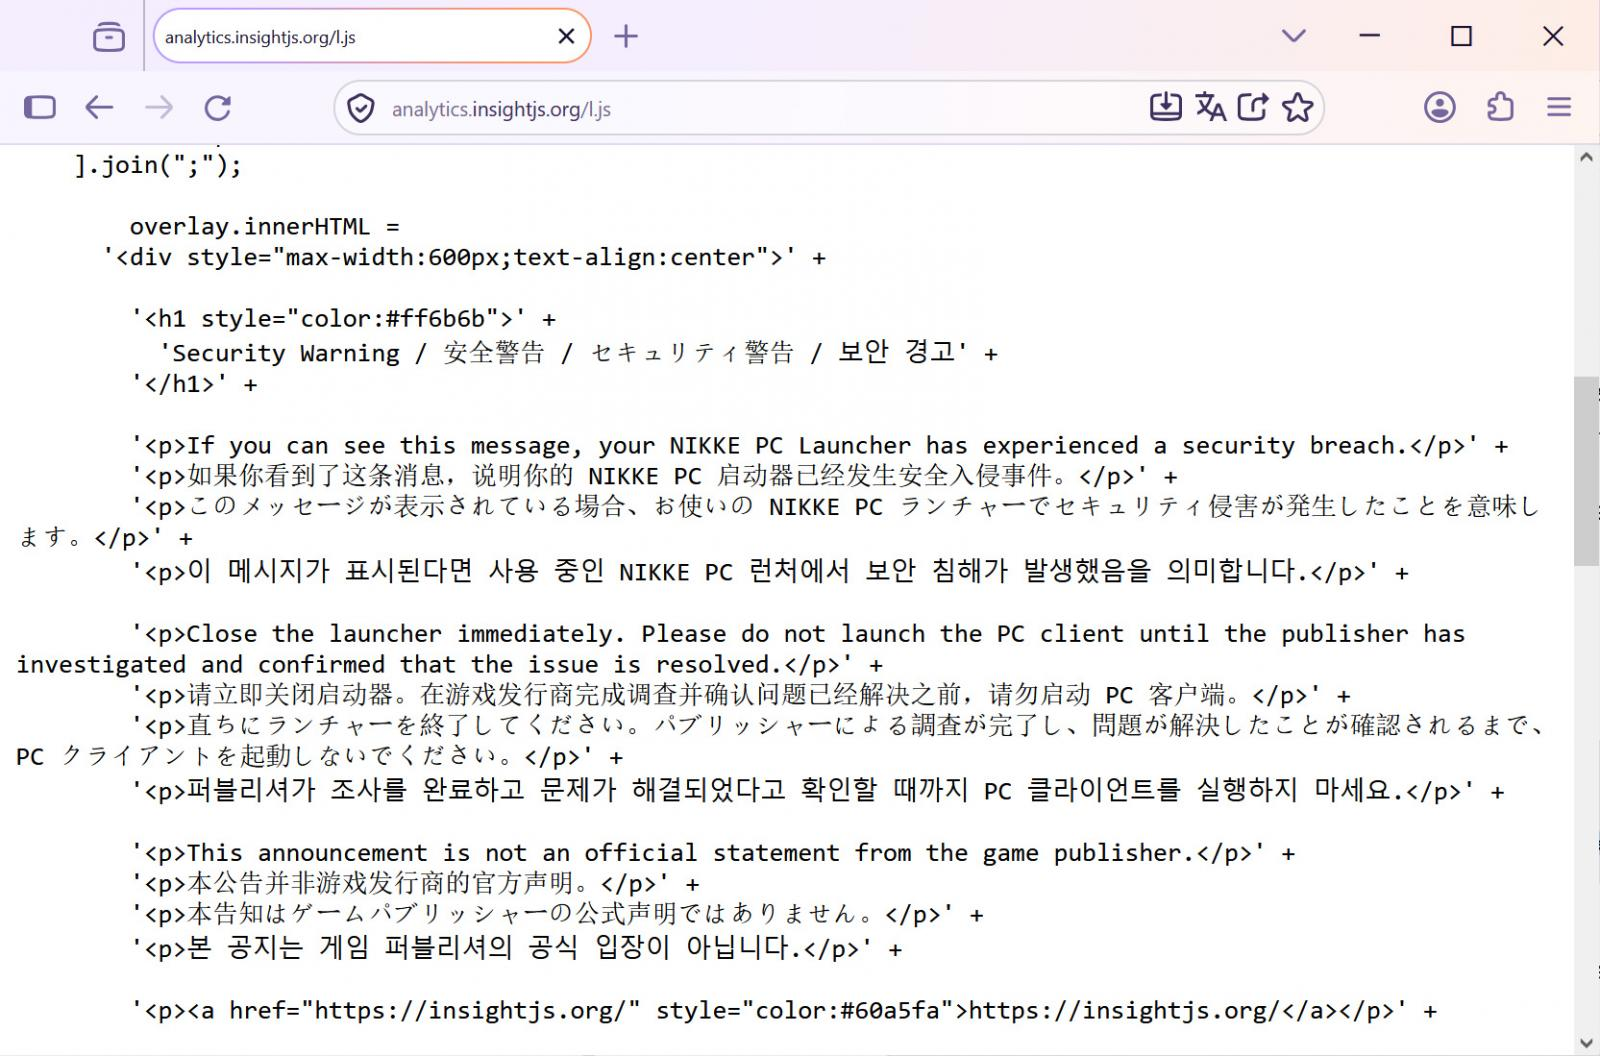
它想拿的不止游戏账号。分析显示,这个远控组件能执行任意命令、读取文件、截屏,并扫描浏览器保存的密码、Cookie、SSH 私钥、各类 API 令牌,以及 MetaMask、Phantom 等浏览器钱包的助记词和私钥。需要说清楚:钱包窃取组件是否真被投放、是否已有人丢币,目前没有证据。
自查办法:进 NIKKE 安装目录,打开 Launcher\intl_service\debug.log,搜“k2f_chan registered”,搜到就当已中招处理。官方修的是服务器端,中招的电脑不会自己变干净。稳妥做法是从另一台干净设备改密码、吊销密钥、把钱包资产转到新钱包,安全媒体干脆建议重装系统。
还要追问一句:官方公告只给了修复时间,没给受影响时间窗,也没说修复版本号,玩家没法判断自己是否落在风险期。这条信息该补上。
转载说明
本文根据以下公开资料整理,原文及配图出处见下方。
- [S1] 《胜利女神:妮姬》PC 客户端遭供应链投毒,可能窃取密码、密钥和加密货币钱包
- [S2] NIKKE PC game launcher hacked to spread remote access, data-stealing malware
- [S3] 【情報】NIKKE 國際版PC 版啟動器疑似遭到供應鏈攻擊,請大家自我檢查 @勝利女神:妮姬 哈啦板 - 巴哈姆特
- [S4] NIKKE PC launcher compromise (Nov 2026): Level Infinite CDN files modified, remote-control agent, indicators
- 配图 1:来源:www.appinn.com(图片署名见原文) · 图片出处
- 配图 2:来源:www.bleepingcomputer.com(图片署名见原文) · 图片出处
- 配图 3:来源:www.bleepingcomputer.com(图片署名见原文) · 图片出处
- 配图 4:来源:www.bleepingcomputer.com(图片署名见原文) · 图片出处
评论 0
还没有评论,来抢沙发。