
APT41 翻出黑市老工具:开机前动手的 BlackX 盯上中亚外交机构
作者:陈一帆
卡巴斯基称,2026 年初塔吉克斯坦、乌兹别克斯坦、土库曼斯坦三国外交机构遭 UEFI bootkit 攻击,新样本名为 BlackX,疑似由 2022 年黑市出售的 BlackLotus 改装而来,中等置信度归因 APT41。更值得警惕的是:受害机器补丁是齐的,缺的是补丁之后那一步手动吊销。
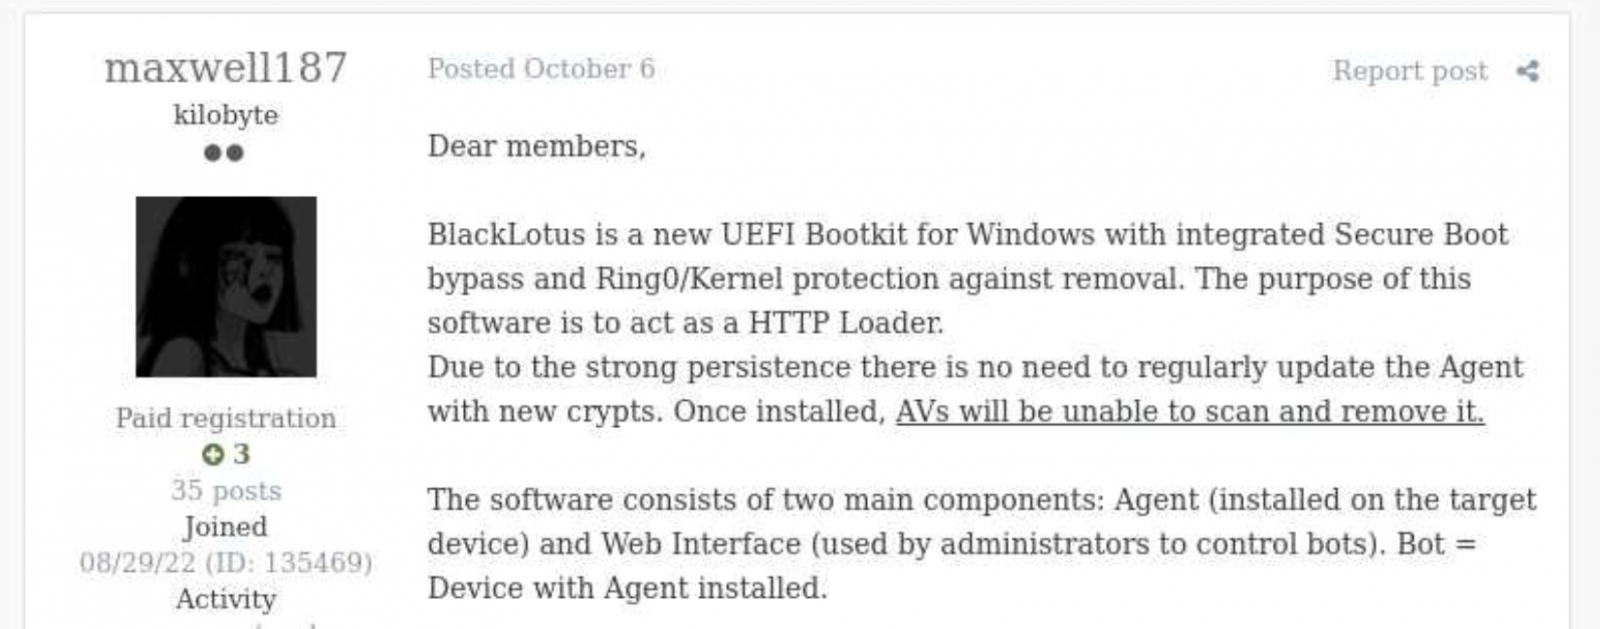
2026 年 10 月 22 日,卡巴斯基 GReAT 发布报告称,2026 年初在塔吉克斯坦、乌兹别克斯坦、土库曼斯坦三国的外交机构网络中,发现一款此前没有公开记录的 UEFI bootkit,命名为 BlackX,并以中等置信度归因于 APT41。它的原型是 BlackLotus——2022 年 10 月在黑客论坛以 5000 美元挂牌出售、2023 年 3 月被 ESET 证实确实能绕过 Secure Boot 的那个 bootkit。微软修补之后它沉寂了约三年,这次带着新载荷重新出场。
开机之前动手,麻烦在哪
平时我们判断电脑有没有中毒,看的是 Windows 里的动静:弹窗、卡顿、杀软报警。但开机是一条链子——固件检查签名,交给引导程序,再交给 Windows,最后安全软件才上电。bootkit 抢的是这条链子的前几环:它把自己塞进 EFI 系统分区,让固件在 Windows 之前就把它加载起来。
可以这么理解:普通病毒是趁你打盹溜进客厅,杀软醒着还有机会当场按住;bootkit 是把楼道电闸和摄像头的线改了,等你进门时,屋里的监控已经是别人给画面。所以它难发现、也难清——重装系统相当于把家具重新摆一遍,改过的线还在原地。
BlackX 走的就是这条路:利用 Baton Drop 漏洞(CVE-2022-21894)装进自定义的 Machine Owner Key(MOK),从而能加载任意 EFI 文件、绕过 Secure Boot;接着往 Windows 内核注入一个恶意驱动,关掉安全软件的进程、线程、注册表回调,还篡改 ETW,让安全产品读不到自己的日志输出。它保护自己文件的手法挺有画面感:有程序想打开它的文件,它回一个 calc.exe 的句柄过去,把应急响应的人晾在一边。
投递链和后续载荷
攻击者是在拿下目标网络、拿到管理员权限之后才装 BlackX 的。落地文件是两个:安装器 inst.exe,和一个没有扩展名、用 RC4 加密的 PVMDIJGKAX2;后者装着安装需要的全部文件和字符串,密钥直接写在命令行参数里。inst.exe 本身不含任何恶意字符串或内嵌数据,取证时想把 bootkit 组件捞出来并不轻松。
驱动器之后投放了至少两个用户态载荷:一个 RAT,用 Google Drive、OneDrive、Yandex.Disk 这类云盘当 C2 通道,按文件后缀区分指令、回传结果;另一个叫 OxiDLLRunner,用 OLLVM 混淆,靠合法程序 googleupdate.exe 侧加载,解密同目录的 v8_context_snapshot.bin 后跳进一个 Rust 载荷,连 www[.]archivetj[.]com。用云盘当信道的意思很直白:流量看起来像员工日常在传文件。
补丁装了,为什么还是会中
这是这份报告里最值得抄下来的一段。分析人员最初以为,受害机构是没打补丁;查下来发现,机器补得挺全。问题出在补丁本身:Baton Drop 的修复要求吊销用来签脆弱 UEFI 组件的“Windows Production PCA 2011”证书,而吊销不会随更新自动发生,需要管理员手动设一个注册表标志、再建一个名为 Secure-Boot-Update 的计划任务。微软官方博客也写明,这套吊销要多步手动操作,且要先在“代表性测试设备”上验证,理由是自动执行可能弄坏依赖旧证书的双启动系统。
现实是,管理员装完补丁基本不会再多做几步,说明还埋在微软文档深处。卡巴斯基提到,微软计划中的自动“Enforcement Phase”截至报告发布尚未落地;微软那篇博客的编辑注也写着执行时间“另行评估、待确认”。2026 年 10 月 19 日这张证书到期了,但到期不等于被拉黑,脆弱组件照样能加载。攻击者赌的大概就是这一点。
归因:中等置信度,还有争议
卡巴斯基的三条依据是:BlackX 载荷里多次出现“xdd”标识,与 ESET 2026 年 6 月 FishMonger 报告中内核植入的 PDB 路径吻合;载荷用合法程序侧加载加加密文件,是中文背景攻击者常见的组合;OxiDLLRunner 用了 OLLVM。ESET 对 The Hacker News 回应说,确实存在相似之处,但在自己比对样本之前,无法确认或否认 BlackX 与 FishMonger 的直接关联。
另一个细节:BlackLotus 的源码从未公开。也就是说,BlackX 的作者要么逆向了它,要么从黑市买到了源码——APT 组织直接借用犯罪市场的现成工具,这在以往并不多见。
受害机构的具体数量、入侵时间线和最初的入口方式,目前几份公开材料都没有交代。另外要清楚它的边界:微软早就说明,这类 bootkit 是持久化和防御规避手段,不是初始入侵入口,得先有管理员权限或物理接触才谈得上部署。
对运维来说,最实际的动作是回头确认一遍:Secure Boot 的吊销(DBX 更新)到底生效了没有,别停在“更新安装成功”那一行提示上。
转载说明
本文根据以下公开资料整理,原文及配图出处见下方。
- [S1] How APT41 revived the BlackLotus bootkit to attack diplomatic organizations in Central Asia
- [S2] How APT41 revived the BlackLotus bootkit to attack diplomatic organizations in Central Asia
- [S3] BlackX UEFI Bootkit Bypasses Secure Boot on Patched Windows Systems Missing Revocations
- [S4] Revoking vulnerable Windows boot managers
- 配图 1:来源:Securelist(图片署名见原文) · 图片出处
- 配图 2:来源:Securelist(图片署名见原文) · 图片出处
- 配图 3:来源:Securelist(图片署名见原文) · 图片出处
- 配图 4:来源:Securelist(图片署名见原文) · 图片出处
评论 0
还没有评论,来抢沙发。