
130万台安卓电视盒出厂自带后门:谷歌切断了控制链,但后门还在盒子里
作者:许棠
谷歌11月2日公布,深圳厂商视壮科技(Videostrong)在约130万台安卓设备的出厂固件里预装后门,把设备控制权卖给黑产。谷歌已端掉控制服务器、封禁该厂商,但后门本体仍在固件里,用户自己删不掉。
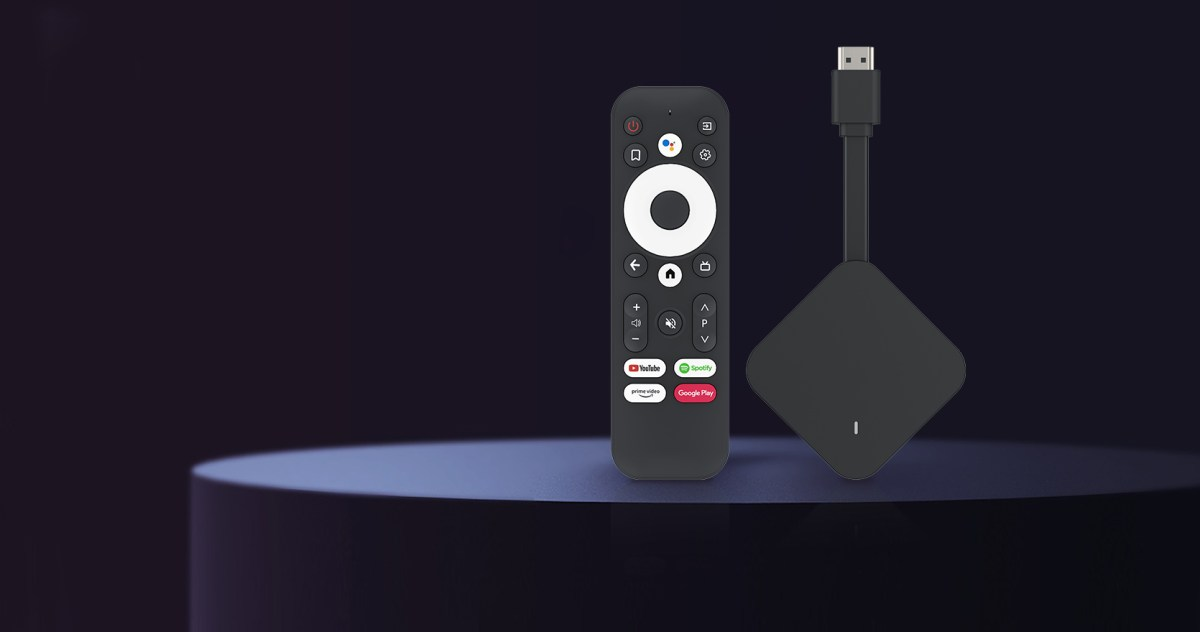
11月2日,谷歌威胁情报团队(GTIG)公布了代号 XCPE 的僵尸网络处置结果:深圳电视盒厂商视壮科技(Videostrong)被认定在约130万台安卓设备的出厂固件里预装后门,再把设备控制权卖给黑产牟利。谷歌表示,已在10月下旬通过法律手段端掉其控制服务器和域名,并宣布与该公司断绝合作,禁止它及未来的子公司、关联方生产或销售谷歌认证设备 。
看清动作的边界很重要:这次被拆除的是远程控制链,不是后门本身。
什么样的盒子可能中招
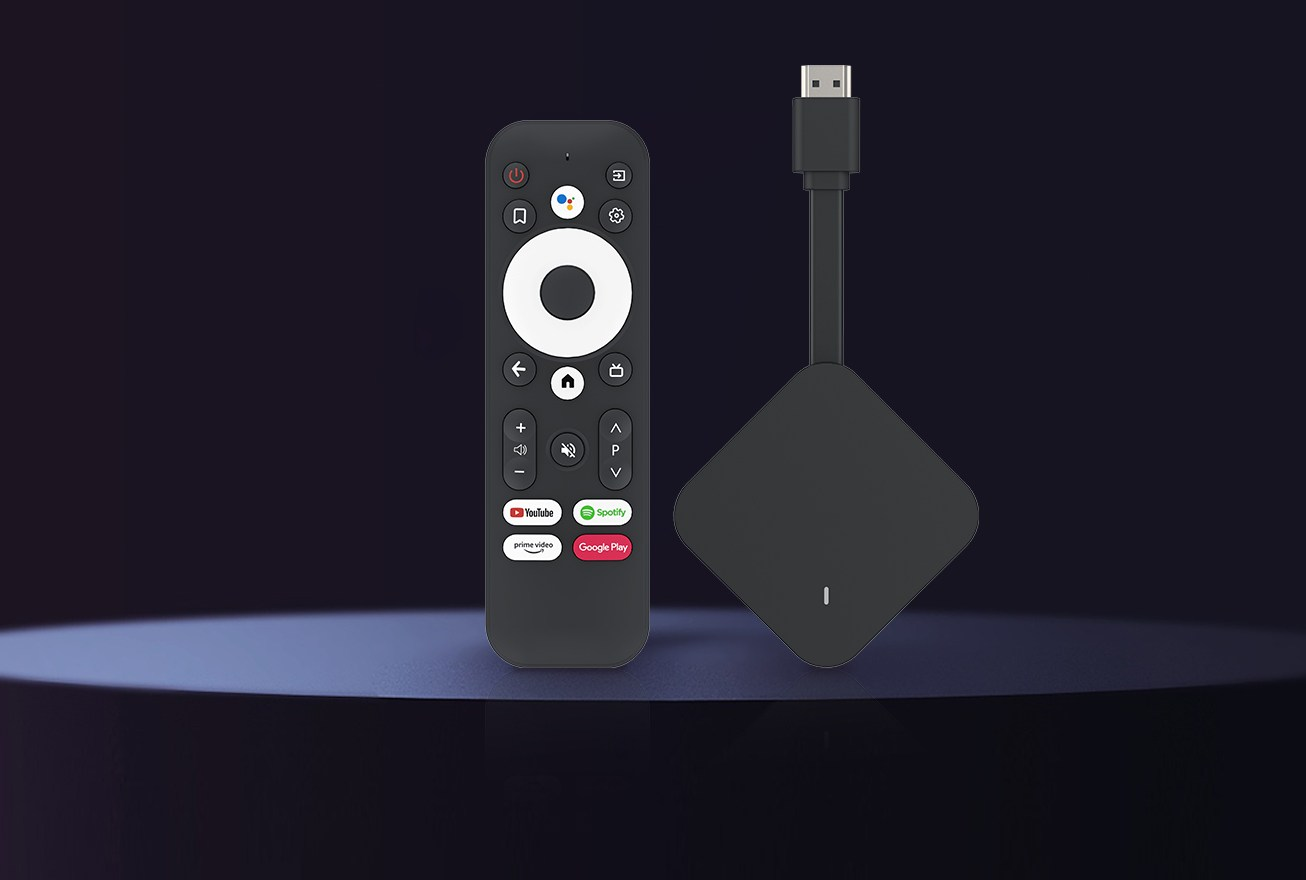
绝大部分是安卓电视盒,此外还包括远程医疗终端、卡拉OK机、数字标牌等安卓物联网设备 。后门代号 x.cpe,谷歌说它“多年来被直接做进多个品牌的多个型号”,首次开机后才加载,用混淆手法绕过设备测试 。
安全公司 TrendAI 统计,6月3日至10月1日期间共发现 1,472,554 台受感染设备、206 个型号,并称真实数字至少这么多;感染最多的是马来西亚、巴西、伊拉克、墨西哥和中国台湾,美国、德国、英国、澳大利亚、加拿大各约2.6万到4.2万台 。追踪机构 Synthient 公布了182个型号的清单,还买回一台 MECOOL KM9PRO Max 实测,确认后门是出厂预装的 。谷歌自己的口径是“约130万台”,Synthient 创始人 Ben Brundage 称这个数字“高度保守” 。
中国大陆用户方面,公开统计没有把中国大陆列为主要受影响地区,但同样没有谁能出具“确认不受影响”的结论——只能说目前没有证据 。
后门干了什么
x.cpe 以系统应用身份运行在固件里,开机后连上指挥服务器等待指令。要静默装软件,它先关掉 Google Play Protect 的应用检查 。谷歌说,看到过运营方实际使用这些权限:实时截屏、发送按键、导出账号信息、设备信息、应用列表和系统日志,还开过反向 shell,相当于给盒子留一个远程命令行 。
装上来的模块主要有两类:把家庭宽带变成“住宅代理”转卖给他人跑流量,以及伪造广告观看量。谷歌点了一批被塞进盒子的代理服务,包括 Honeygain(AppSalt)、NetNut、Grass 等 。也就是说,你家的上传带宽被别人拿去用,账单还是自己付。
“端掉”和“修好”是两件事
10月下旬的行动切断了僵尸网络的指挥服务器,以及十几个通过后门加载的恶意软件家族的控制域名,参与方包括日本警察厅、Lumen、HUMAN Security、Plume、Synthient 和 TrendAI 。谷歌估算,由于这些黑产模块另有分发渠道,这次行动连带切断了它们对另外至少1000万台受感染设备的访问 。
但后门还在。谷歌和 TrendAI 都确认,x.cpe 是固件的一部分,用户无法自行移除,重启后会自我恢复;它是以厂商密钥签名的系统应用,清理需要“厂商行动、平台防护或更换设备” 。
你现在要做什么,要付出什么
第一步,查型号。Synthient 的182个型号清单可以对照,但清单自己也提醒:型号对得上,不等于这台机器一定中招 。
第二步,处置。Plume 建议完整恢复出厂设置,理由是后门模块可能又装了别的后门,但它没说重置能清掉 x.cpe 本体;Synthient 更干脆,建议这类盒子直接弃用 。可以这样排顺序:先把盒子断网,别在它上面登录支付、邮箱和公司账号,再根据型号决定是等厂商修复还是换机。
代价得说清楚:这类盒子多是几十到几百元的一次性消费,如果等不到厂商动作,基本等于自认损失再买一台。对普通家庭来说,这笔钱不算大,但“买了正品认证设备还得自己掏钱换掉”,这笔账该记在谁头上,值得说清楚。
两个要追问的问题
第一,“谷歌认证”还值多少信任?用户愿意多花钱买认证盒子,前提是相信它通过了兼容与安全测试。谷歌承认厂商用混淆绕过了测试中的缺口,首次开机后才加载恶意代码,现已修改审核流程、加强认证电视盒的固件检查 。但截至11月2日,Videostrong 官网仍挂着自称“Google Certified Android TV Box”“Google Certified Android TV Stick”的产品,公开报道中也未见厂商回应 。
第二,别把旧案当新案。2025年7月谷歌就 BadBox 2.0 起诉时,涉及的超千万台设备是非认证的;这次则是持证代工厂主动往固件里塞后门,性质更糟 。可谷歌至今没有公布130万台里有多少属于认证设备 ——这个比例直接决定“认证”两个字还能不能当安全背书。
在我看来,最该被记住的不是“130万”这个数字,而是“后门删不掉”这个结论:服务器关了,风险没有跟着消失,剩下的成本落在买盒子的人身上。
转载说明
本文根据以下公开资料整理,原文及配图出处见下方。
- [S1] One of Google’s Android partners turned 1.3 million set-top boxes into a botnet
- [S2] Tech Firms Dismantle Botnet That Turned 1.3M TV Boxes Into Proxies – Krebs on Security
- [S3] Google Disrupts 1.3 Million-Device Android Botnet, Says TV Box Maker Sold Criminal Access
- 配图 1:来源:The Verge(图片署名见原文) · 图片出处
- 配图 2:来源:The Verge(图片署名见原文) · 图片出处
- 配图 3:来源:The Verge(图片署名见原文) · 图片出处
- 配图 4:来源:The Verge(图片署名见原文) · 图片出处
评论 0
还没有评论,来抢沙发。