
两头热:4.9亿美元的新安全基金,和一台被撬开的锁定模式 iPhone
作者:周砚
Ballistic Ventures 向 SEC 备案,拟募 4.9 亿美元,规模与上一期持平;同一天,黑客团队 Calif 演示越狱一台开启锁定模式的 iPhone 18 Pro。两件事没有因果关系,却同时说明安全生意的两面:资本在加注,防御承诺的边界在被反复试探。
两件事凑在同一天,容易被写成一条因果链:AI 让攻击变多,所以安全公司变贵,所以基金募得动。这样说太顺了,反而失真。把两件事分开看,各自的信息更有意思。
先看钱:4.9 亿美元,但没比上一期更大
Ballistic Ventures 本周向美国 SEC 提交备案,计划募两只基金,合计 4.9 亿美元:三期主基金 3.6 亿,另一只叫 Ballistic Ventures Fund B 的专项载体 1.3 亿 。备案时两只基金都没有任何认购记录,也就是说这是“打算募”,不是“已经募到”;公司对募资计划拒绝置评 。
规模上有两个细节值得注意。
第一,3.6 亿与 2024 年二期基金完全持平,TechCrunch 用的词是“matching” 。这家 2021 年末成立、总部在旧金山的机构,节奏是:2022 年首期 3 亿,两年后二期 3.6 亿,再两年三期还是 3.6 亿 。二期到三期没有加码,这是“继续下注”,不是“加速扩张”。
第二,1.3 亿的 Fund B 也有先例。PitchBook 数据显示,此前那只 Ballistic Ventures Fund A 规模约 1.3 亿美元,新 Fund B 目标与之接近 。专项载体通常是给特定项目、特定 LP 或特定阶段留的口子,规模稳定说明它是常规工具,而非临时起意的新故事。
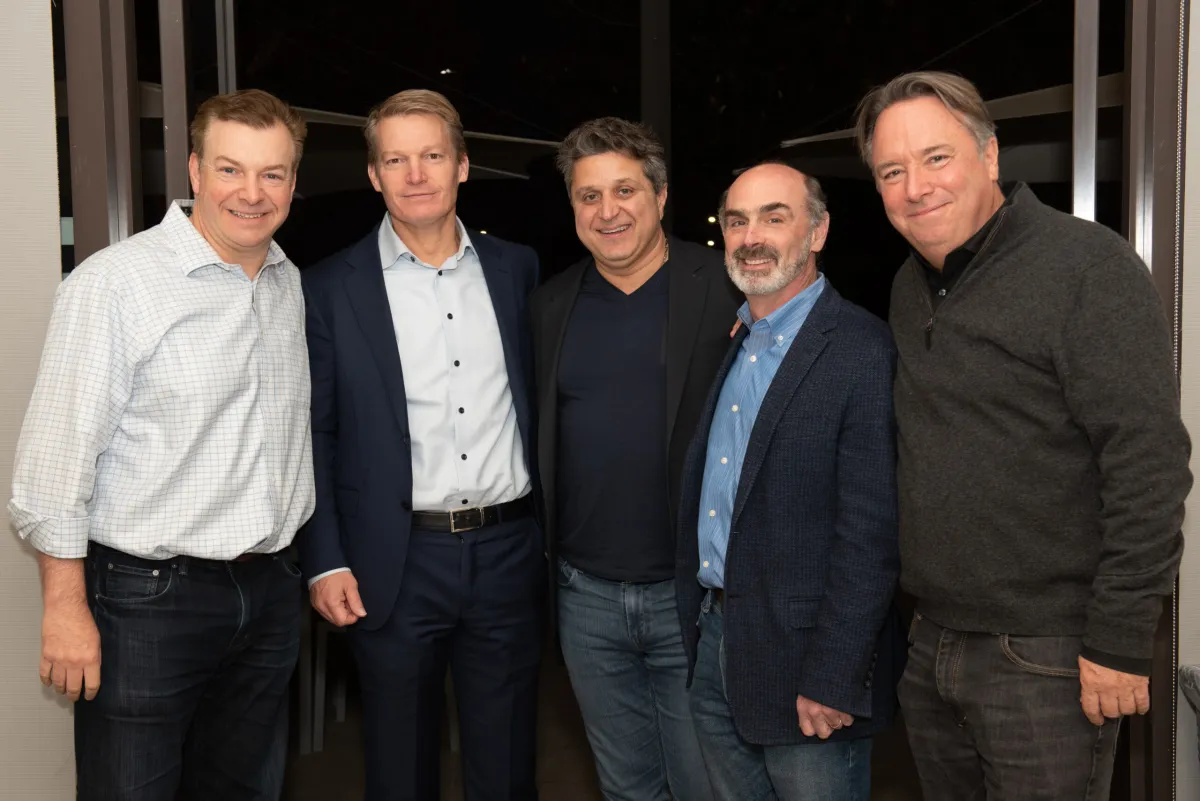
团队履历是它能开口要这个数的原因之一。创始团队包括在 Kleiner Perkins 待了二十多年的 Ted Schlein、前 AT&T Cybersecurity 总裁 Barmak Meftah,以及创办过 Fortify Software 和 AlienVault 的 Roger Thornton 。已投项目中,Talon Cyber Security 被 Palo Alto Networks 收购,Pangea 被 CrowdStrike 收购 ——两只退出案例,对募资路演的作用比任何 AI 叙事都实在。
一位其他机构的网络安全投资人对 TechCrunch 说,Ballistic 与 Kleiner 的关系是它的差异化优势,但投资策略与 Forgepoint Capital、Ten Eleven Ventures 等同行相似 。这是单一信源的说法,不过它提示了一件事:安全专项基金这个池子里,钱并不稀缺,稀缺的是能拿到好项目的位次。
行业层面的数字确实在往上走。据摩根大通一份报告引用 PitchBook 数据,2025 年美国网络安全初创公司融资 115 亿美元,为 2022 年以来最高;截至今年 5 月,AI 相关公司占美国安全风投交易约 72%,2019 年这个比例是 36% 。这两个数字都是转引,口径与统计方法未见细节,读的时候要留一分余地。
再看防线:锁定模式被演示越狱
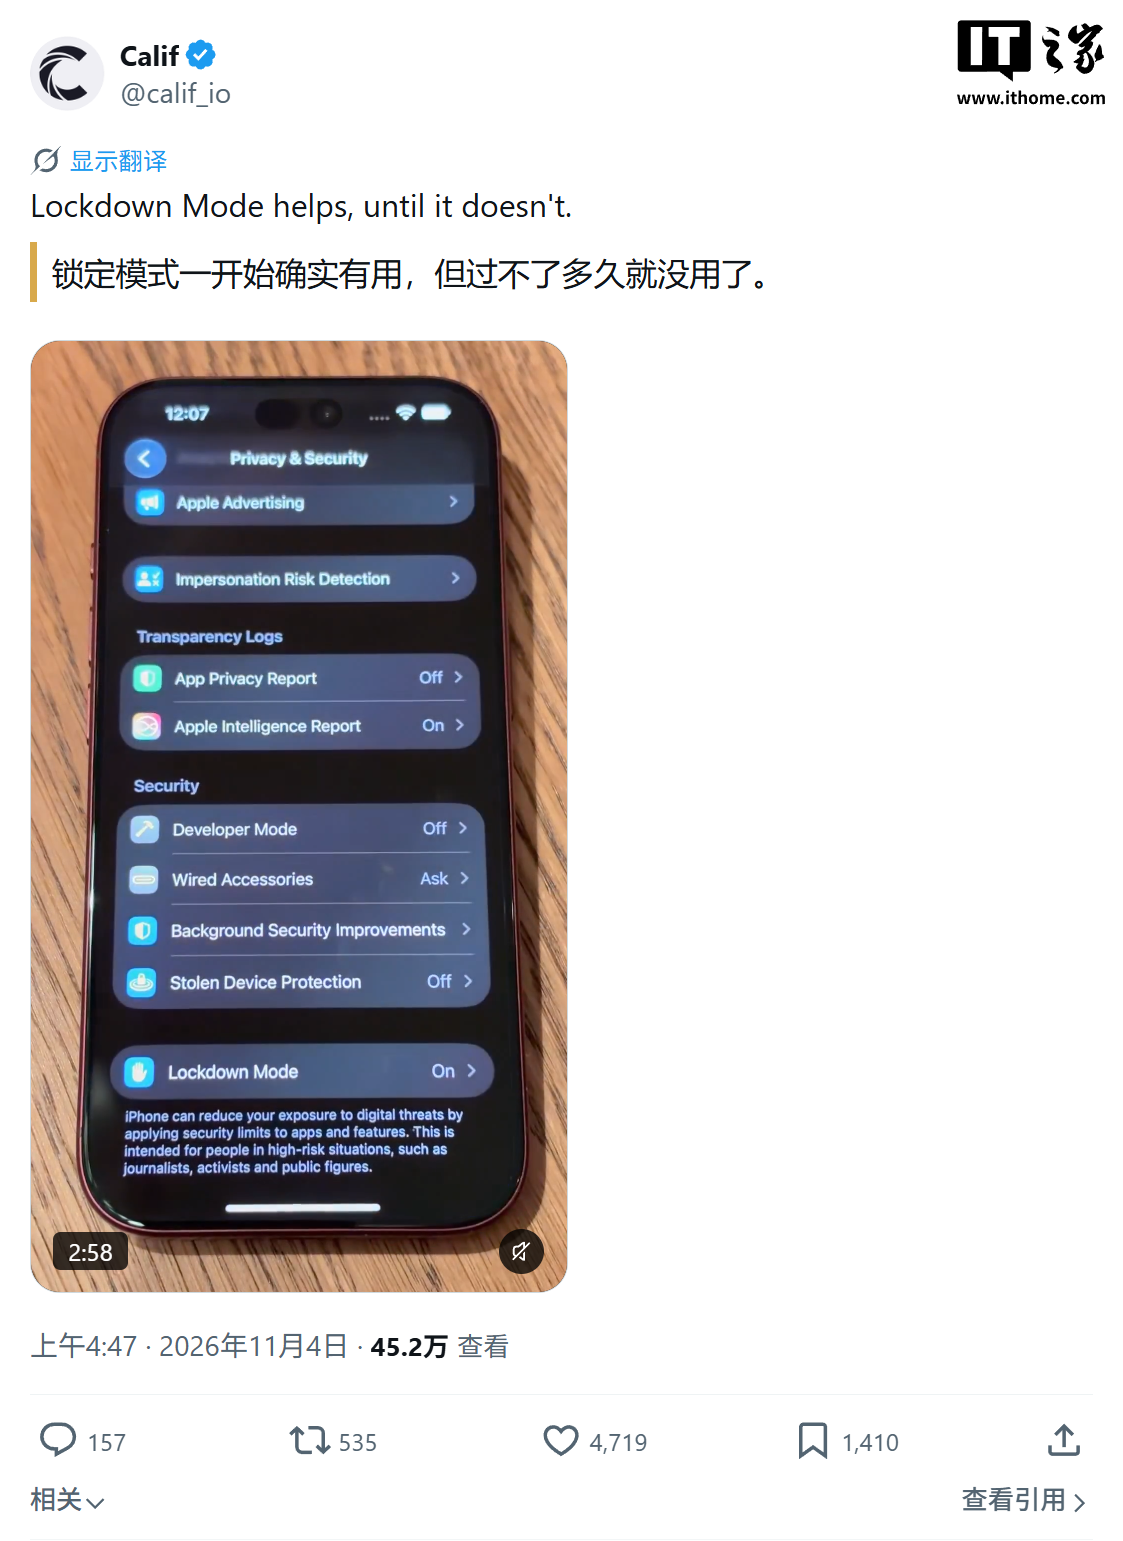
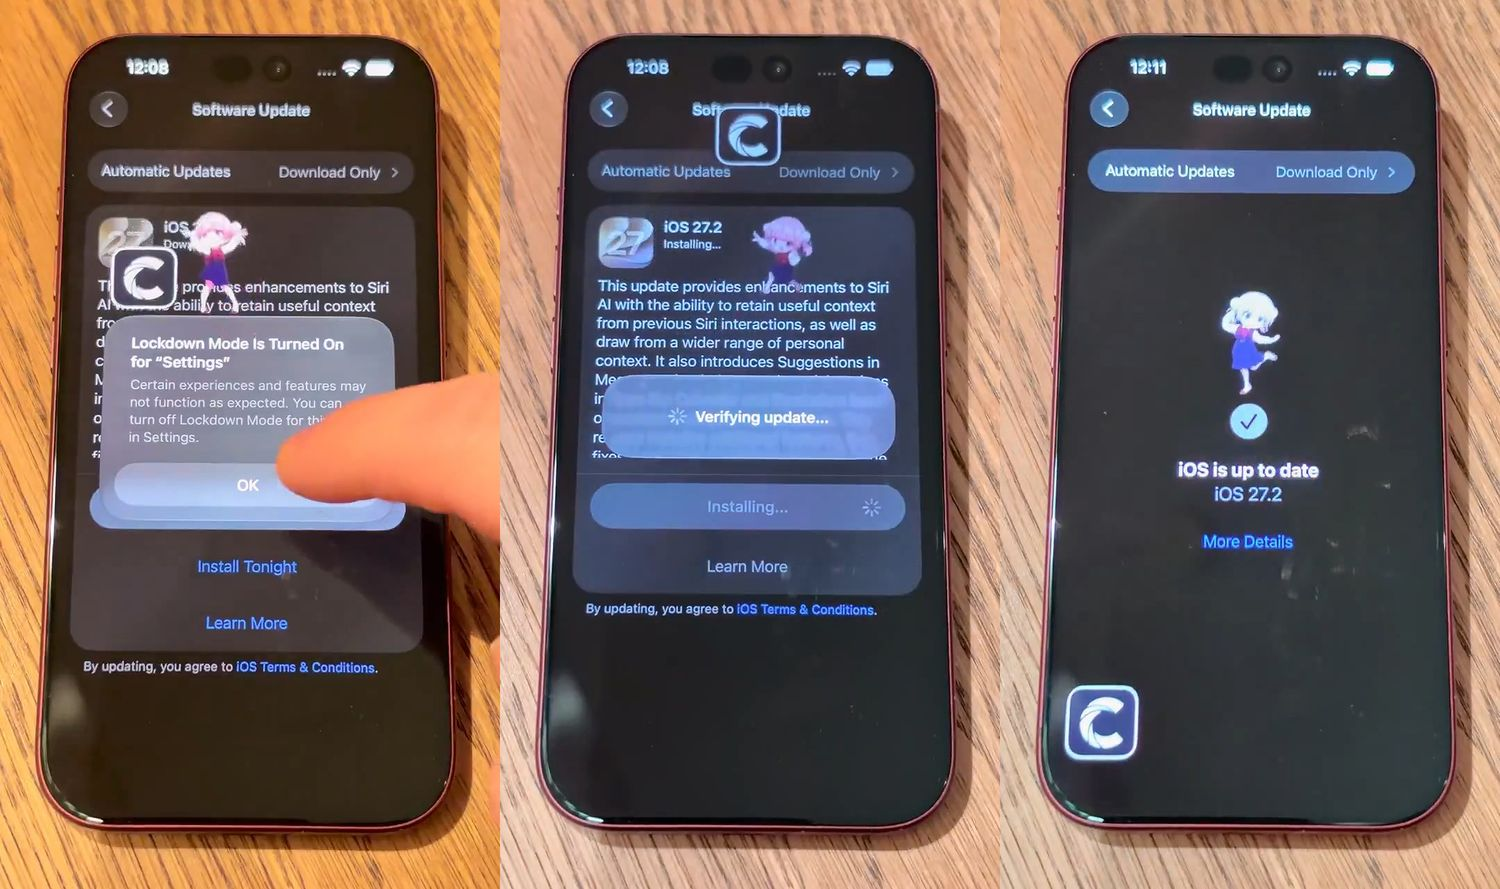
11 月 3 日,黑客团队 Calif 在 X 上发布视频:一台已开启“锁定模式”的 iPhone 18 Pro 被越狱,接着在这台机器上安装 iOS 27.2,更新完成后越狱状态仍在 。视频里可见的攻击起点是隔空投送:向目标手机发送一个恶意 PDF,由用户点“接受”后触发 。
这里有几个限定必须说清楚,否则容易被读成“iPhone 无防护”。
一,这不是零点击。AirDrop 送文件、用户手动接受,中间有人这一环 。锁定模式的设计目标是抬高成本、减少入口,不是让社工消失。
二,技术细节没公开。Calif 没有披露漏洞和利用步骤,两家媒体都在文里写“不清楚” 。能否直接装到已经跑 iOS 27.2 的设备上,MacRumors 明确说不知道 ;重启后是否失效、起始系统版本是哪个,报道都没有信息。
三,“更新后仍保留”不等于任意场景持久。它只说明这一次升级没有清掉越狱状态,且目前只有一段视频,没有第三方复现 。
四,Calif 此前表示正向苹果披露漏洞,并不打算向最终用户发布越狱工具 。这是“演示能力”,不是“发放武器”。这也是约一周内该团队第二次公开演示——上一次是在 iPhone Duo 首发当天完成越狱 。
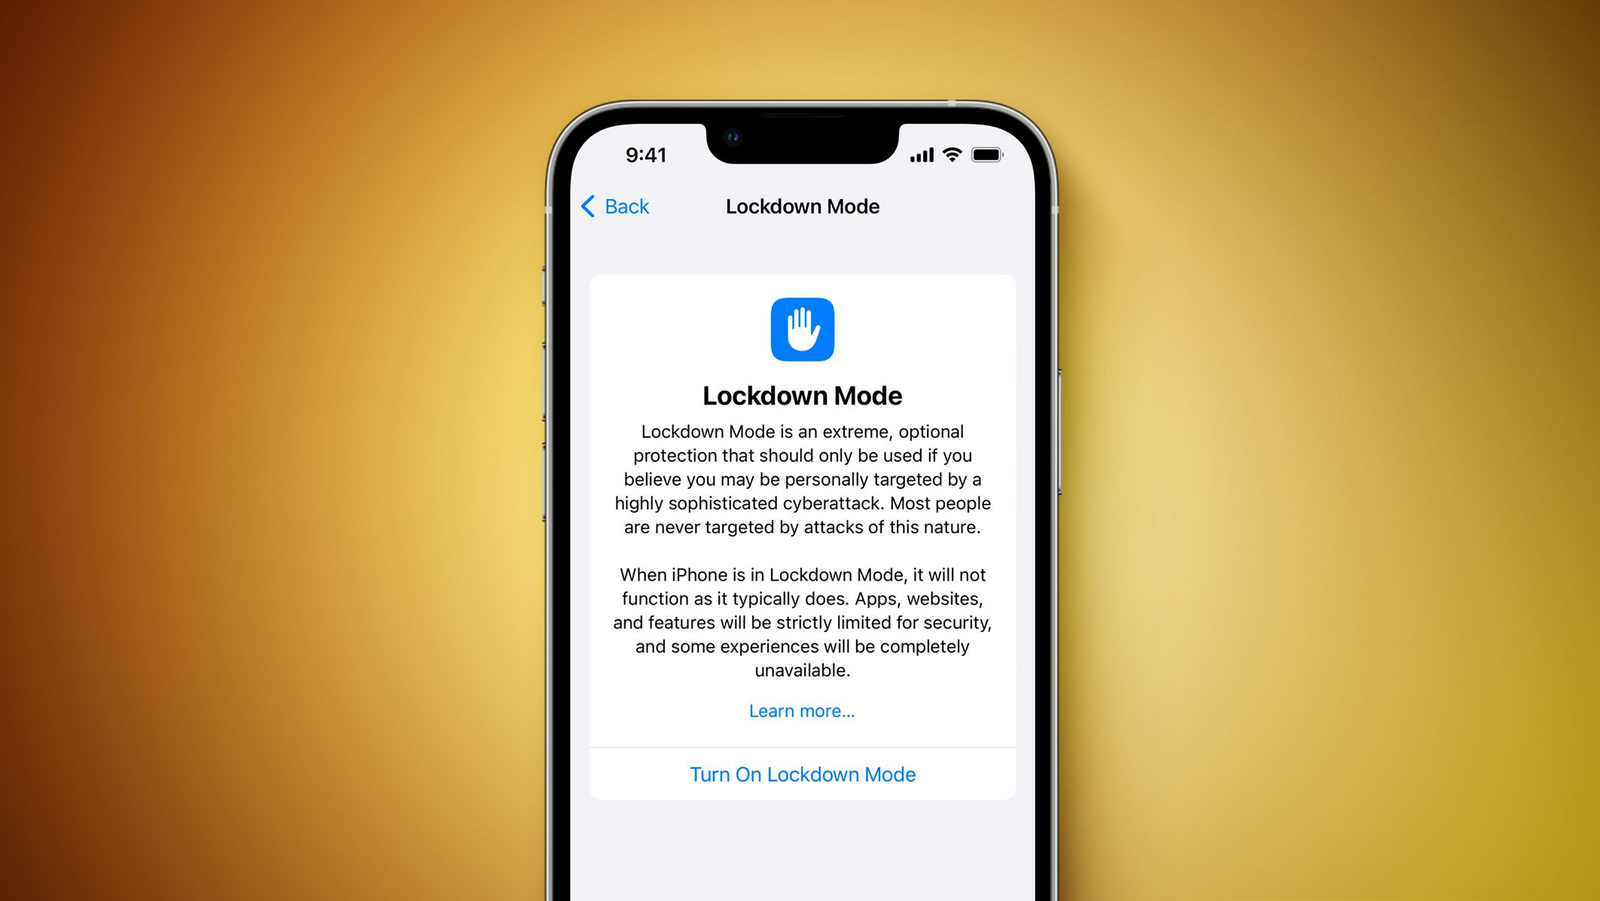
锁定模式本身是明确的功能取舍:屏蔽多数信息附件类型、限制网页技术、阻止陌生来电者的 FaceTime、关闭 Apple 服务邀请、移除照片中的位置信息 。用这些不便换更小的攻击面。Calif 在推文里写的是“Lockdown Mode helps, until it doesn't.”
需要区分一条旧口径。今年早些时候苹果曾告诉 TechCrunch,不知道有任何雇佣间谍软件成功攻击过开启锁定模式的 iPhone ;中文报道补充这个时点是截至 2026 年 3 月 。这句话说的是间谍软件攻击,与本次“需用户交互的越狱演示”不是同一件事,不能拿来互相打脸。截至这两篇报道发出,文中都没有苹果对本次演示的回应 。
两头为什么同时热
把两条消息放在一起,能看出安全这门生意的两端在按不同时钟走。
资本端按 7 到 10 年算账。Ballistic 要说服 LP 的,是未来十年会有更多企业为“防御”付钱。支撑这个判断的,是需求侧的变化:微软上月的年度《数字防御报告》说,攻击者正更多地把 AI 用在钓鱼、社会工程和恶意软件开发上,行动更快、规模更大,但许多底层手法并未改变 。注意后半句——AI 改变的是效率与规模,不是原理。这恰好解释了为什么安全公司既好卖又难卖出溢价:客户买的是“少出事”,不是“用了 AI”。
技术端按天算账。一个演示视频发出来,厂商的补丁周期、用户的升级决策、采购部门的质疑,全都在几天内被触发。锁定模式是苹果对高价值目标客户的承诺,演示并不推翻这个承诺,但它确实把“极端保护”的边界画得更清楚了——它降低概率,不提供保证。
真正需要警惕的泡沫不在融资本身,而在标签上。72% 的美国安全风投交易挂着 AI 的牌子 ,这个比例五年翻了一倍,其中有多少是产品层面的真需求,有多少只是把既有产品重新命名,从融资数据里看不出来。可核对的指标在别处:续费率、部署后误报与人力成本、替换掉的是哪一家 incumbent。安全产品的执行成本很高——误报要人去看,集成要人去接,这些成本不因为一句“AI 驱动”而消失。
更值得对照的是 Ballistic 自己的动作。三期基金规模与二期持平 ,说明 GP 在需求最热的时候没有选择把基金做大。募资未关闭、备案时无认购记录 ,也说明这只是开始,不是结果。
一个谨慎的判断:这轮热度里,真实的部分是攻击面确实变宽了——AI 让攻击更快更便宜,终端和 agent 带来了新的权限与数据入口;泡沫的部分是估值和叙事跑在了收入前面。安全预算的刚性一向很强,但它有个上限:企业买的是风险的下降幅度,一旦说不清下降了多少钱,下一轮续费就会开始讨价还价。
转载说明
本文根据以下公开资料整理,原文及配图出处见下方。
- [S1] Ted Schlein’s Ballistic Ventures seeks $490M for new funds amid AI-driven cybersecurity boom
- [S2] 苹果“极端保护”遇挑战:开启锁定模式的 iPhone 18 Pro 被越狱,升级 iOS 27.2 仍保留状态
- [S3] Ted Schlein’s Ballistic Ventures seeks $490M for new funds amid AI-driven cybersecurity boom
- [S4] iPhone Jailbreak Gets Past Lockdown Mode and Survives an Update
- 配图 1:来源:TechCrunch(图片署名见原文) · 图片出处
- 配图 2:来源:www.ithome.com(图片署名见原文) · 图片出处
- 配图 3:来源:www.ithome.com(图片署名见原文) · 图片出处
- 配图 4:来源:MacRumors(图片署名见原文) · 图片出处
评论 0
还没有评论,来抢沙发。