
AI 写的代码不会自己交代权限:有开发者想做个开源自查工具,目前还在征集意向
作者:许棠
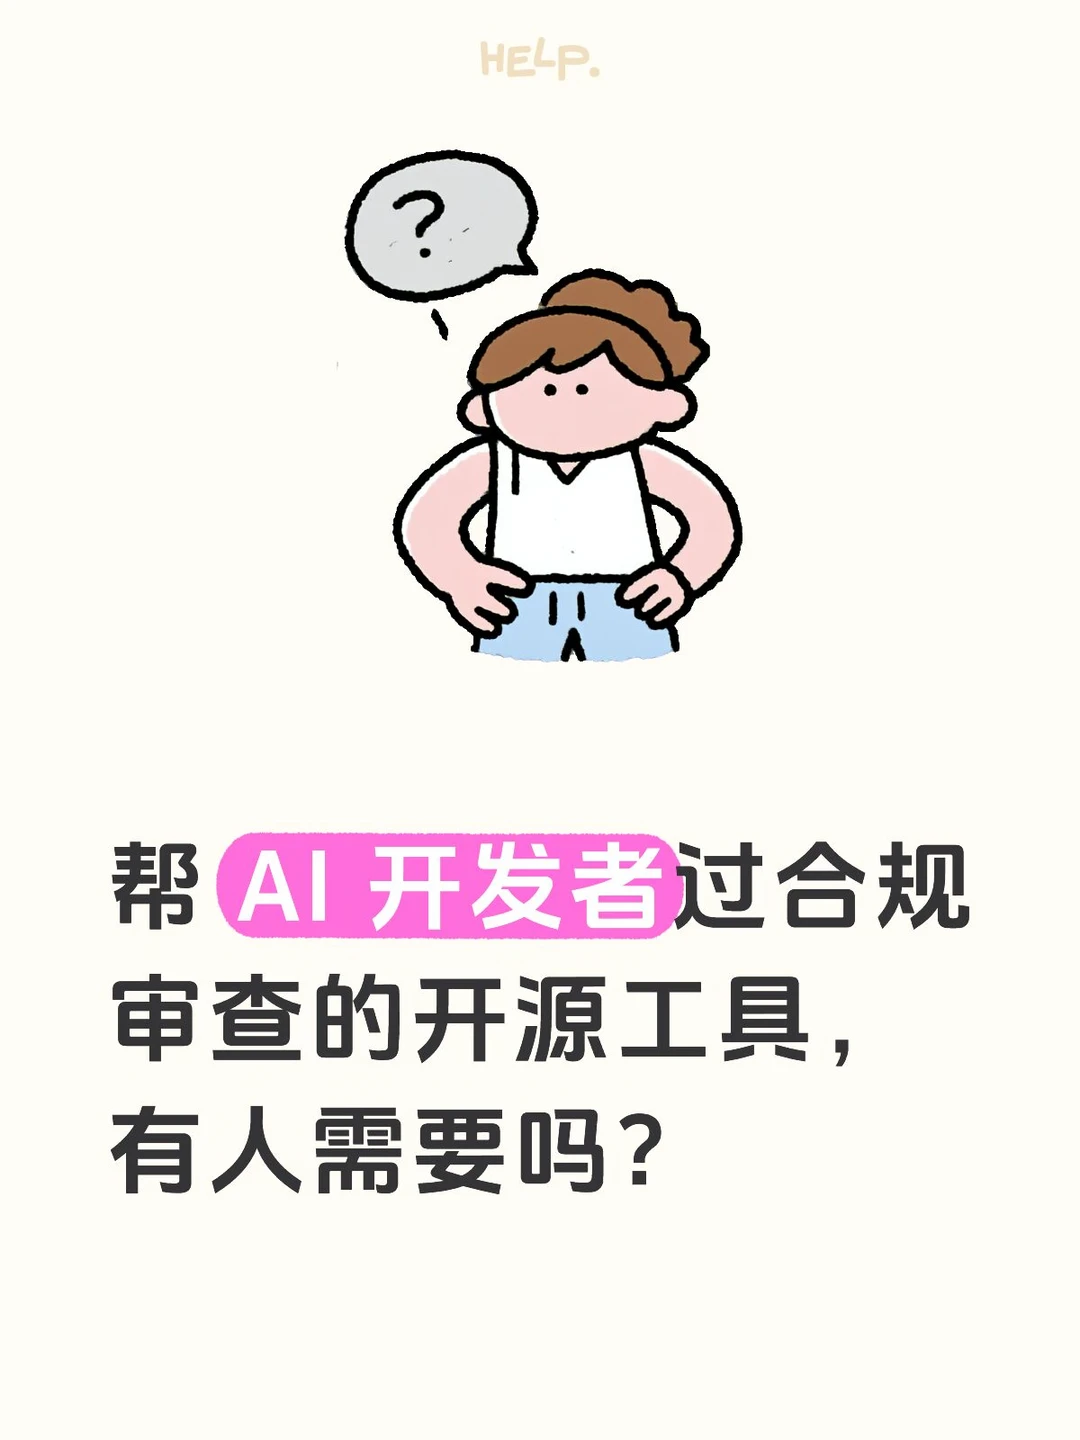
11月3日,小红书用户「残月稀星」发帖称想做开源工具,本地扫描项目、推断收集了哪些数据、生成隐私政策草稿,并对照苹果、Google 和国内要求列缺口。帖子是征集意向,尚未开源,也没有仓库地址;已有 Privado、Exodus 等开源扫描工具可对照。
11月3日,小红书用户「残月稀星」发帖,说想做一个开源工具,帮用 AI 写代码的人做准备上架材料。帖子是征集意向,原话是「如果真有人需要我就做」,目前没有开源,也没有仓库地址 。
按帖中设想,流程是:本地扫描项目,推断实际收集了哪些数据,生成隐私政策草稿,再对照苹果 App Privacy 标签、Google Play Data Safety 表单和国内要求列出缺口,并提示两张表单怎么填。发帖人称不收费,自己填 API key 就能跑 。
痛点来自生成式编码的盲区:Cursor、Claude Code 能把功能很快写出来,但不会主动说明这段代码调了位置权限、引了哪个埋点 SDK、后台在传什么。而苹果要求隐私政策链接加逐项申报,Google Play 要 Data Safety 表单,国内还要隐私弹窗、SDK 清单和备案,发帖人说「填错一项就被打回」 。
同类工具并不缺。开源的 Privado 能追踪代码中 110 多类个人数据的流向,可直接预填 Play 数据安全表单,扫描在本地运行、代码不出机器,但开源版目前支持 Java 和 Python,JS/TS 还在路上 ;Exodus 专查 Android 安装包里内嵌的广告与追踪 SDK 。发帖人的差异化卖点是「用大模型推断」和「覆盖国内备案」,两点都还只是自述。
两个边界值得先记下:拿模型推断出的清单去填申报,推断错了责任在申报人自己,准确率目前没有任何数据;「自己填 API key」意味着项目代码和元数据要经过模型服务商。做隐私工具的第一步,是先说清自己的数据去了哪 。
转载说明
本文根据以下公开资料整理,原文及配图出处见下方。
- [S1] 帮 AI 开发者过合规审查的开源工具 · 残月稀星
- [S2] 小红书 - 你访问的页面不见了
- [S3] GitHub - Privado-Inc/privado: Open Source Static Scanning tool to detect data flows in your code, find data security vulnerabilities & generate accurate Play Store Data Safety Report.
- [S4] GitHub - Exodus-Privacy/exodus: Platform to audit trackers used by Android application
- 配图 1:来源:www.xiaohongshu.com(图片署名见原文) · 图片出处
- 配图 2:来源:www.xiaohongshu.com(图片署名见原文) · 图片出处
- 配图 3:来源:GitHub(图片署名见原文) · 图片出处
评论 0
还没有评论,来抢沙发。