
黑客把手伸进超市冷柜:瑞典一家被调到 50℃,一家损失 10 万欧元商品
作者:林序
11 月 1 日深夜至 2 日凌晨,比利时、瑞典、卢森堡、爱尔兰等至少七个欧洲国家的超市冷柜被远程调温,最高设到 50℃。手法与上月法国那波一致,法国中招门店用的是已停止支持、不再有安全补丁的 Danfoss 控制器。
文|林序
11 月 1 日深夜到 2 日凌晨,欧洲至少七个国家的超市冷柜被人远程调温,最高设到 50℃ 。距法国那波同类攻击,不到一个月。
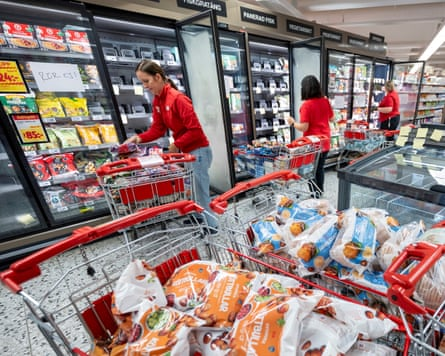
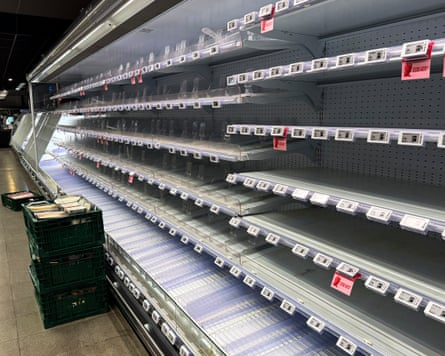
从数量看:比利时和卢森堡约 40 家 Delhaize 中招 。家乐福说比利时约 700 家门店里有 15 家受影响(这一家乐福是法资的),Colruyt 集团旗下 5 家 Spar,宜家蒙斯店的冷柜也被动手 。瑞典是 ICA 多家门店和 Coop;ICA 南部 Sjöbo 店在社交账号写“冷柜一夜之间被黑,温度被设成了 50 度”,Coop 说 800 家里有 6 到 7 家出问题(两家媒体口径略有出入)。爱尔兰 13 家 SuperValu,全国共 223 家 。荷兰至少 17 家,多为肉铺和街边小店 。爱沙尼亚 Selver 一家门店,供应商称几分钟内就处置了 。芬兰 Kesko 旗下部分 K 店在排查原因 。
怎么做到的
运营 Delhaize 制冷系统的比利时公司 Sabcobel 说,攻击者把设备的蒸发器切到除霜模式,冷柜于是升温;这与法国那次被认为手法相同 。CEO Stephan Moelans 说,团队凌晨 1 点开始动员,通宵把受影响设备从网络上断开 。
冷柜为什么能被远程调温?欧洲大部分超市的制冷设备都联网,日常维护和排障靠远程做,省时省钱 。代价是这些控制器常年挂在网上,密码和固件没人管。
法国那波被利用的控制器主要来自丹麦公司 Danfoss,其中不少型号已“停止支持”。意思是厂商不再发布固件和安全补丁,之后发现的漏洞也没人修 。Danfoss 说 2025 年发现过一些安全缺陷并两次发出安全通告,“早就建议”客户安装更新 。法国网安局 ANSSI 后来补充,另有两家厂商的控制器也在被攻击之列 。至于这一波的设备是否同为 Danfoss,各公司都没有确认 。
损失与恢复
比利时 Hoeilaart 一家 Delhaize 对媒体估算,扔掉价值 10 万欧元的货品,这还没算停业带来的后续损失 。法国首波中,单店损失从数万到超过 13 万欧元不等 。瑞典 Sjöbo 店当天一度关门,现已重新营业 。
爱尔兰恢复最快。Musgrave 集团说 13 家 SuperValu 已全部恢复正常运行,冷藏冷冻商品补货在进行,并强调在售商品都按安全温度储存 。
各方说法
欧盟农业与食品委员 Hansen 称这些攻击“蓄意扰乱食品供应链、动摇消费者对它的信心” 。瑞典国家网络安全中心负责人 Billow 说,本国“有相当多暴露在外的运营技术设备”需要更新或打补丁 。比利时、瑞典的网安机构都在跟进,英国方面称本国暂无同类事件 。
安全公司 SentinelOne 的 Tom Hegel 对路透说,这些攻击没有勒索要求,更像破坏;零售业好下手,因为门店里堆着大量制冷控制器、楼宇管理设备和门禁、收银设备 。Tributech 的 Lamplmair 说这手法“便宜、损失立竿见影”,法国之后“仍有数千台控制器能从互联网直接访问” 。爱尔兰安全人士 Conor Flynn 的说法更重,他称之为“食品武器化” 。
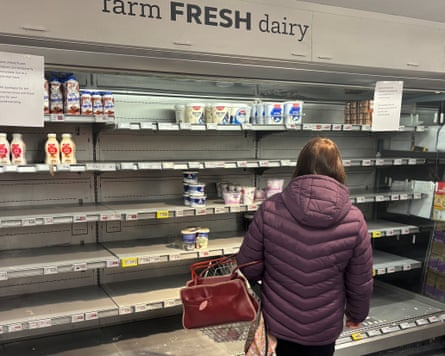
对普通顾客的实际影响是:坏掉的食品已下架,部分门店短暂晚开门,爱尔兰门店已经正常 。麻烦在于温度被改过的设备不一定报警,控制器自己报的数据也可能是假的 。
还没答案的
谁干的、为什么,目前没有任何组织认领,当局也未指认 。第二波的总损失没有统计。新中招的设备是否同为 Danfoss,待确认 。
另一条线索:美国方面在调查 8 月多个军事基地出现的制冷故障,正与法方核对是否与这些事件相关 。
转载说明
本文根据以下公开资料整理,原文及配图出处见下方。
- [S1] 比利时瑞典超市冷冻冷藏设备遭遇网络攻击
- [S2] Shop freezers in seven European countries hit by cyber-attack
- [S3] Shop fridges and freezers across Europe hit by fresh suspected cyber-attack
- [S4] SuperValu stores hit by cyber attack now back to normal
- [S5] French supermarket cyberattack exposes risks of unsecured remote access and legacy refrigeration systems
- 配图 1:来源:www.theguardian.com(图片署名见原文) · 图片出处
- 配图 2:来源:www.theguardian.com(图片署名见原文) · 图片出处
- 配图 3:来源:www.theguardian.com(图片署名见原文) · 图片出处
- 配图 4:来源:RTE.ie(图片署名见原文) · 图片出处
评论 0
还没有评论,来抢沙发。