
Windows 画图曝高危漏洞 CVE-2026-83844:不用点任何东西,也可能被远程攻击
作者:林序
微软披露 Microsoft Store 版画图存在高危漏洞 CVE-2026-83844,CVSS 8.1,攻击者据称发送特制网络数据包即可触发,无需点击或账户权限。受影响版本自 11.0.0.0 起,更新到 11.2609.401.0 或更高版本即可修复。
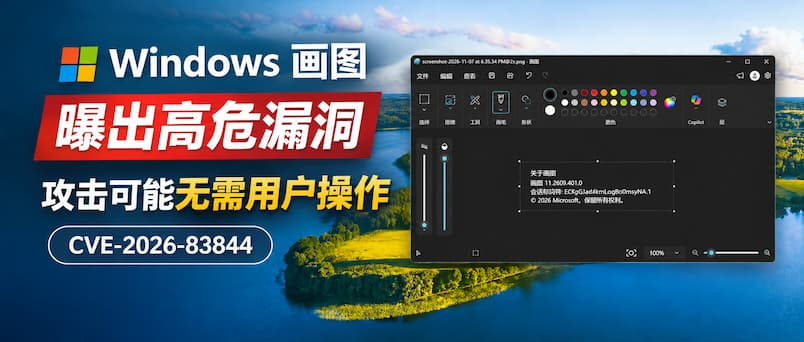
微软披露 Windows 商店版画图(Microsoft Paint)存在一个高危漏洞,编号 CVE-2026-83844,CVSS 评分为 8.1。CVSS 是漏洞严重程度的通用评分,满分 10。据转述的公告描述,攻击者只要向受影响电脑发送特制网络数据包,在无需用户点击、无需打开文件、也无需提前获得账户权限的情况下,就能远程执行恶意代码 。
漏洞出在画图的内存处理上:读取数据时可能访问到不该访问的内存区域。受影响的是 Windows 11 上经 Microsoft Store 分发的新版画图,版本从 11.0.0.0 起;修复版本为 11.2609.401.0。Windows 10 的经典画图未被列入受影响产品 。
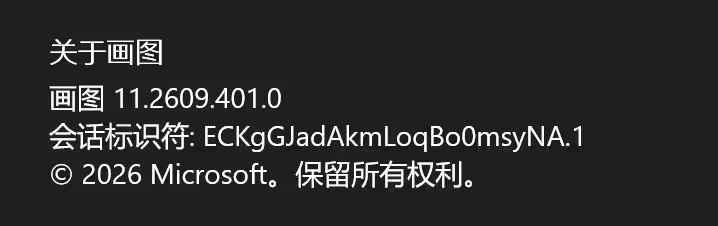
限制条件也需要说明。微软把攻击复杂度评为「高」,即需要满足特定条件,成功率无法保证;具体攻击方式尚未公开,目前也没有确认该漏洞被用于实际攻击的公开证据 。上述内容均来自微软公告口径的转述,公告原文本轮未能直接核对。
普通读者要做的很简单:打开 Microsoft Store,把画图更新到 11.2609.401.0 或更高版本。注意商店版画图是独立更新的,不随 Windows Update 走,只等系统补丁可能等不到这个修复 。
(林序)
转载说明
本文根据以下公开资料整理,原文及配图出处见下方。
0
评论 0
还没有评论,来抢沙发。