
微软回应 Windows 11 安全质疑:上月修 1100 多个漏洞,称"补丁多不等于更不安全"
作者:林序
微软 11 月 5 日在官方博客回应"Windows 11 补丁越多是否越不安全":10 月月度更新修复了 1100 多个 Windows 漏洞,称修复变多源于 AI 更深入排查代码,并警告补丁公开后攻击者可能数小时内将其武器化。
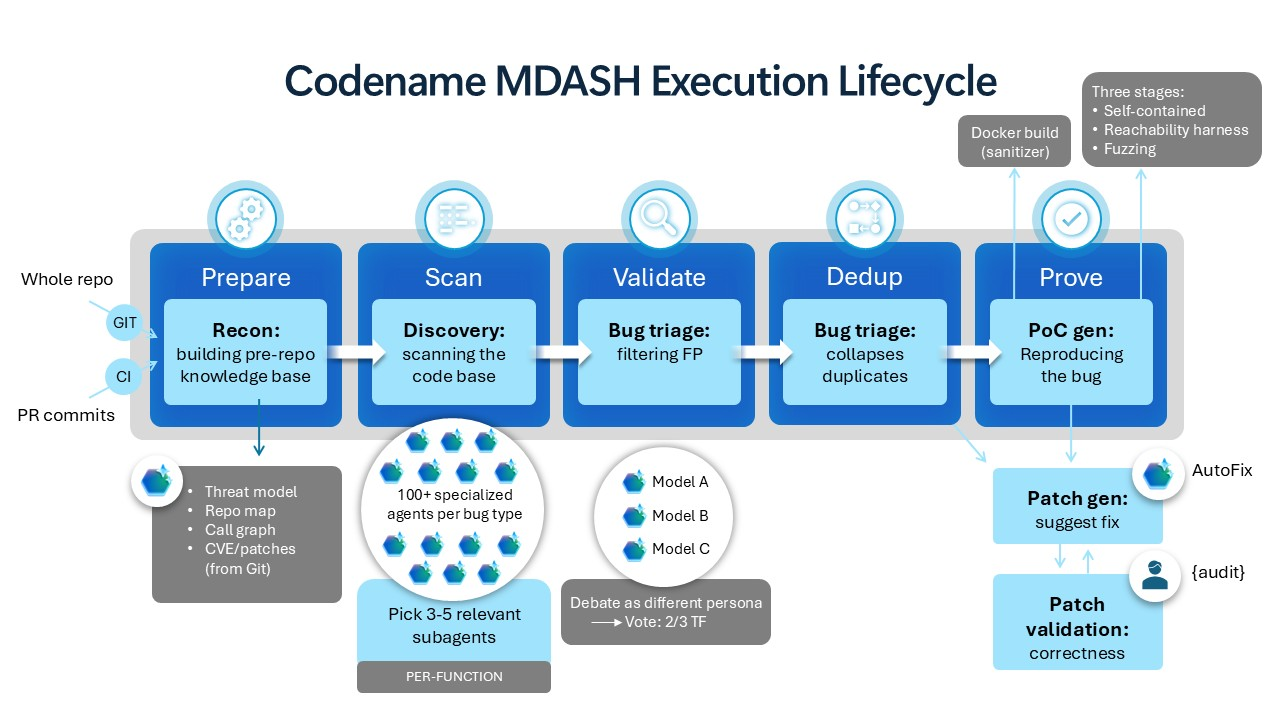
微软 11 月 5 日在官方博客回应"Windows 11 补丁越多是否越不安全"的质疑:仅 10 月的月度安全更新就修复了 1100 多个 Windows 漏洞(CVE,即公开编号的安全缺陷),公司坚称修复变多不等于系统更不安全,同时警告补丁一旦公开,攻击者可能在"数小时内"把它做成攻击代码 。
按 Windows Latest 依微软安全门户的统计,10 月仅 Windows 的 CVE 就有 1,123 个,去年同期是 134 个;整个产品组合当月处理了 1,413 个 CVE 。微软把激增归因于用 AI 更深入地排查代码——内部扫描器 MDASH 由多个 AI 模型和专门代理负责找漏洞、验证漏洞,但工程师仍做最终判断 。
有一点要分清。"数小时"是微软的"可能"说法:补丁发布、细节公开之后,攻击者可能利用公开的修复在数小时内做出攻击代码——不是已经有攻击发生,全文也没点名哪个漏洞被实际利用 。"两周内不足半数企业设备装好更新"同样是微软自家的诊断数据 。
对普通用户的落点很直接:微软已不再建议把月度更新拖过三天,补丁公开当天攻击方就开始分析,尽快安装更划算 。至于"更安全"的体感,File History 备份、USB 音频等功能性问题至今没完全修好,这部分落差还在 。
转载说明
本文根据以下公开资料整理,原文及配图出处见下方。
- [S1] Windows Latest
- [S2] Microsoft swears Windows 11 isn’t “less secure,” even as 1,100+ security fixes landed last month, and warns hackers can now exploit them within hours
- [S3] Windows Latest
- [S4] Microsoft Security Blog
- [S5] Windows Blog
- 配图 1:来源:www.windowslatest.com(图片署名见原文) · 图片出处
- 配图 2:来源:www.windowslatest.com(图片署名见原文) · 图片出处
0
评论 0
还没有评论,来抢沙发。