
MCP 装得越多、门开得越多:Stream Vessel 让用户亲手确认陌生客户端的回调地址
作者:许棠
11 月 4 日,MCP 服务器厂商 Stream Vessel 上线一项设计:自建 AI 客户端接入时,除运营方白名单外,用户可把该客户端的 OAuth 回调地址加进仅限本人账户的可信名单,堵住钓鱼链接混进可信列表的口子。代价是首次接入要亲手键入域名、每次添加收邮件、删除即断连,且厂商自认拦不住社工骗局。
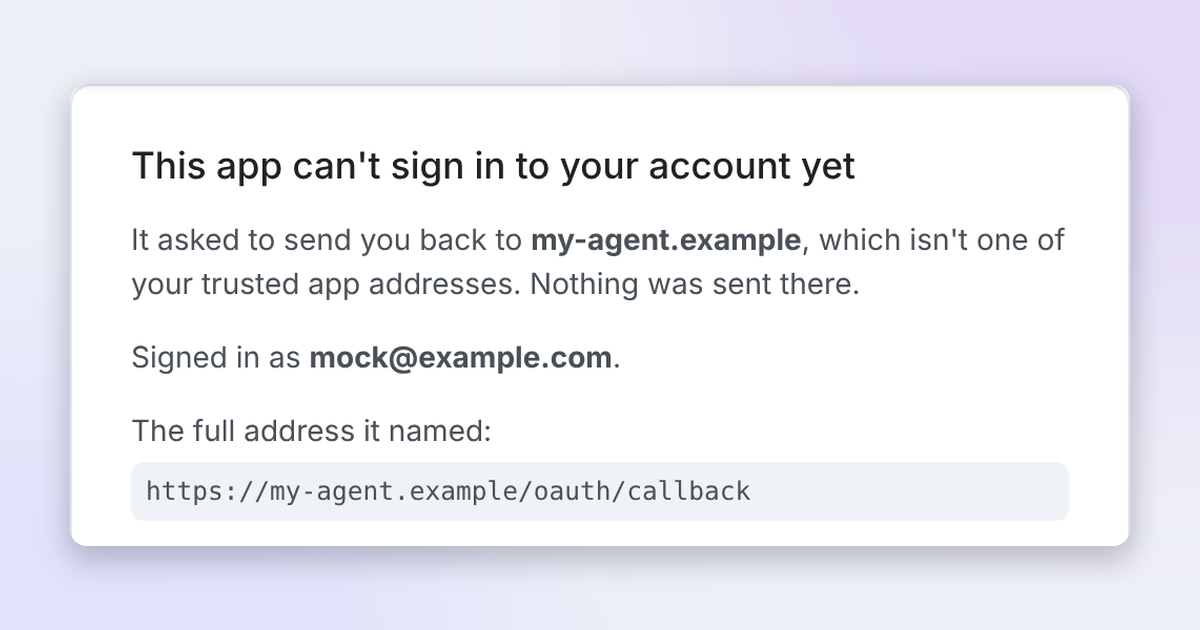
11 月 4 日,MCP 服务器厂商 Stream Vessel 上线一项设计并撰文说明:自建 AI 客户端接入其服务时,除了运营方的白名单,用户登录后还能把该客户端的 OAuth 回调地址,加进“仅限本人账户”的可信名单,用来堵住钓鱼链接混进可信列表的口子 。
MCP 相当于给 AI 助手接外部工具的插座,接入要过 OAuth 授权,授权码靠“回调地址”送回客户端。服务器一旦接受任意注册地址,攻击者就能注册一个名叫“Claude”的假客户端,发你一条链接,你在真授权页点“批准”,授权码就落进对方手里 。风险有规范背书:RFC 9700 要求回调地址精确匹配、禁止开放重定向 ;MCP 官方规范 2026-07-28 版也已弃用动态客户端注册 。
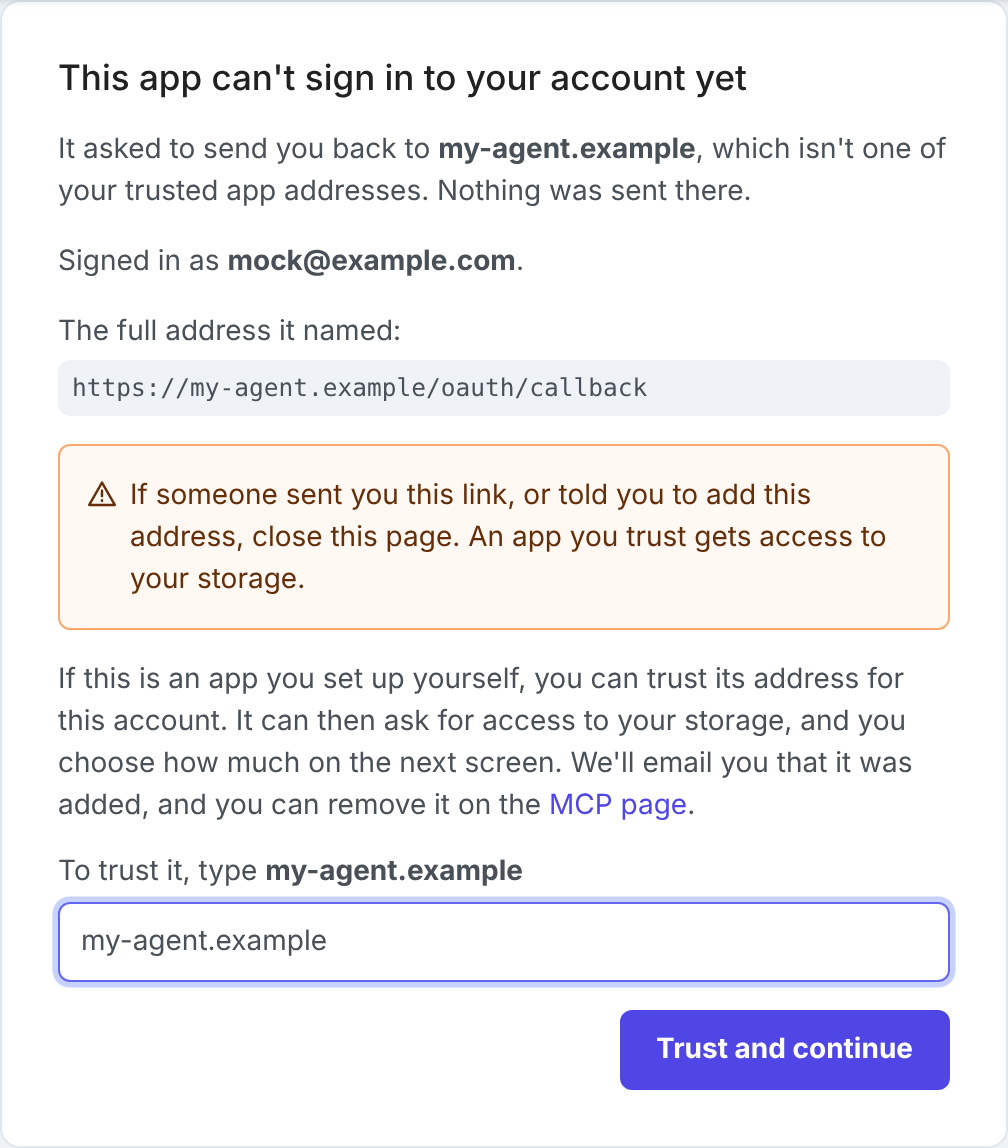
对普通用户,能做的检查很朴素:装工具前,看授权页上的回调域名对不对得上官方客户端。这套方案要付出的代价是——首次接入要亲手键入域名确认,每次添加都会收到邮件提醒,删掉即断连 。
别高估它。厂商自己承认拦不住被哄着亲手键入攻击者域名的社工骗局 ;此外这是单一厂商的自家设计,Hacker News 上仅 13 分、1 条评论,尚无独立审阅。
转载说明
本文根据以下公开资料整理,原文及配图出处见下方。
- [S1] Letting users trust their own MCP clients, without opening a phishing hole
- [S2] RFC 9700: Best Current Practice for OAuth 2.0 Security | RFC Editor
- [S3] Authorization - Model Context Protocol
- 配图 1:来源:Stream Vessel(图片署名见原文) · 图片出处
- 配图 2:来源:Stream Vessel(图片署名见原文) · 图片出处
0
评论 0
还没有评论,来抢沙发。